A cosa serve
Verifica le principali intestazioni HTTP di sicurezza, tra cui HSTS, CSP, protezione frame, Referrer-Policy e Permissions-Policy.
Controllo tecnico non invasivo
Controlla le principali intestazioni di sicurezza restituite dalla home page del dominio, senza eseguire scansioni invasive.
Sono accettati solo domini pubblici. Se inserisci un URL, il report usa il dominio e la sua home. Localhost, IP privati/riservati, credenziali e porte arbitrarie vengono bloccati.
Tre indicazioni semplici per leggere il risultato senza tecnicismi inutili.
Verifica le principali intestazioni HTTP di sicurezza, tra cui HSTS, CSP, protezione frame, Referrer-Policy e Permissions-Policy.
Verde indica un controllo superato; giallo o rosso richiedono attenzione. Apri le sezioni del report e verifica prima le azioni con priorità alta.
Il report usa dati pubblici e richieste non invasive, soprattutto sulla home. È una fotografia del momento e non sostituisce un audit completo o gli strumenti ufficiali del servizio analizzato.
Non sempre: dipende da architettura e contenuto. Il report indica cosa non è stato rilevato, non sostituisce un audit di sicurezza.
No. Effettua una normale richiesta HTTP(S) alla home page pubblica.
HSTS viene inviato normalmente su HTTPS; il controllo segue la risposta finale disponibile.
 Apple iPhone Air 256 GBL’iPhone più sottile di sempre, display 6,5" con ProMotion fino a 120Hz, potente chip A19 Pro, fotocamera frontale Center Stage, un giorno intero di batteria, eSim; Celeste Consigliato a chi vuole un iPhone moderno, leggero e con molto spazio per foto, app e contenuti.Guarda su Amazon
 Apple MacBook Air 13'' con chip M5Progettato per l’AI, display Liquid Retina da 13,6'', 16GB di memoria unificata, 512 GB di archiviazione SSD, 10 CPU, 8 GPU, Wi Fi 7 - Argento Scelto per chi cerca un portatile leggero, potente e adatto a lavoro, studio e uso quotidiano.Guarda su Amazon
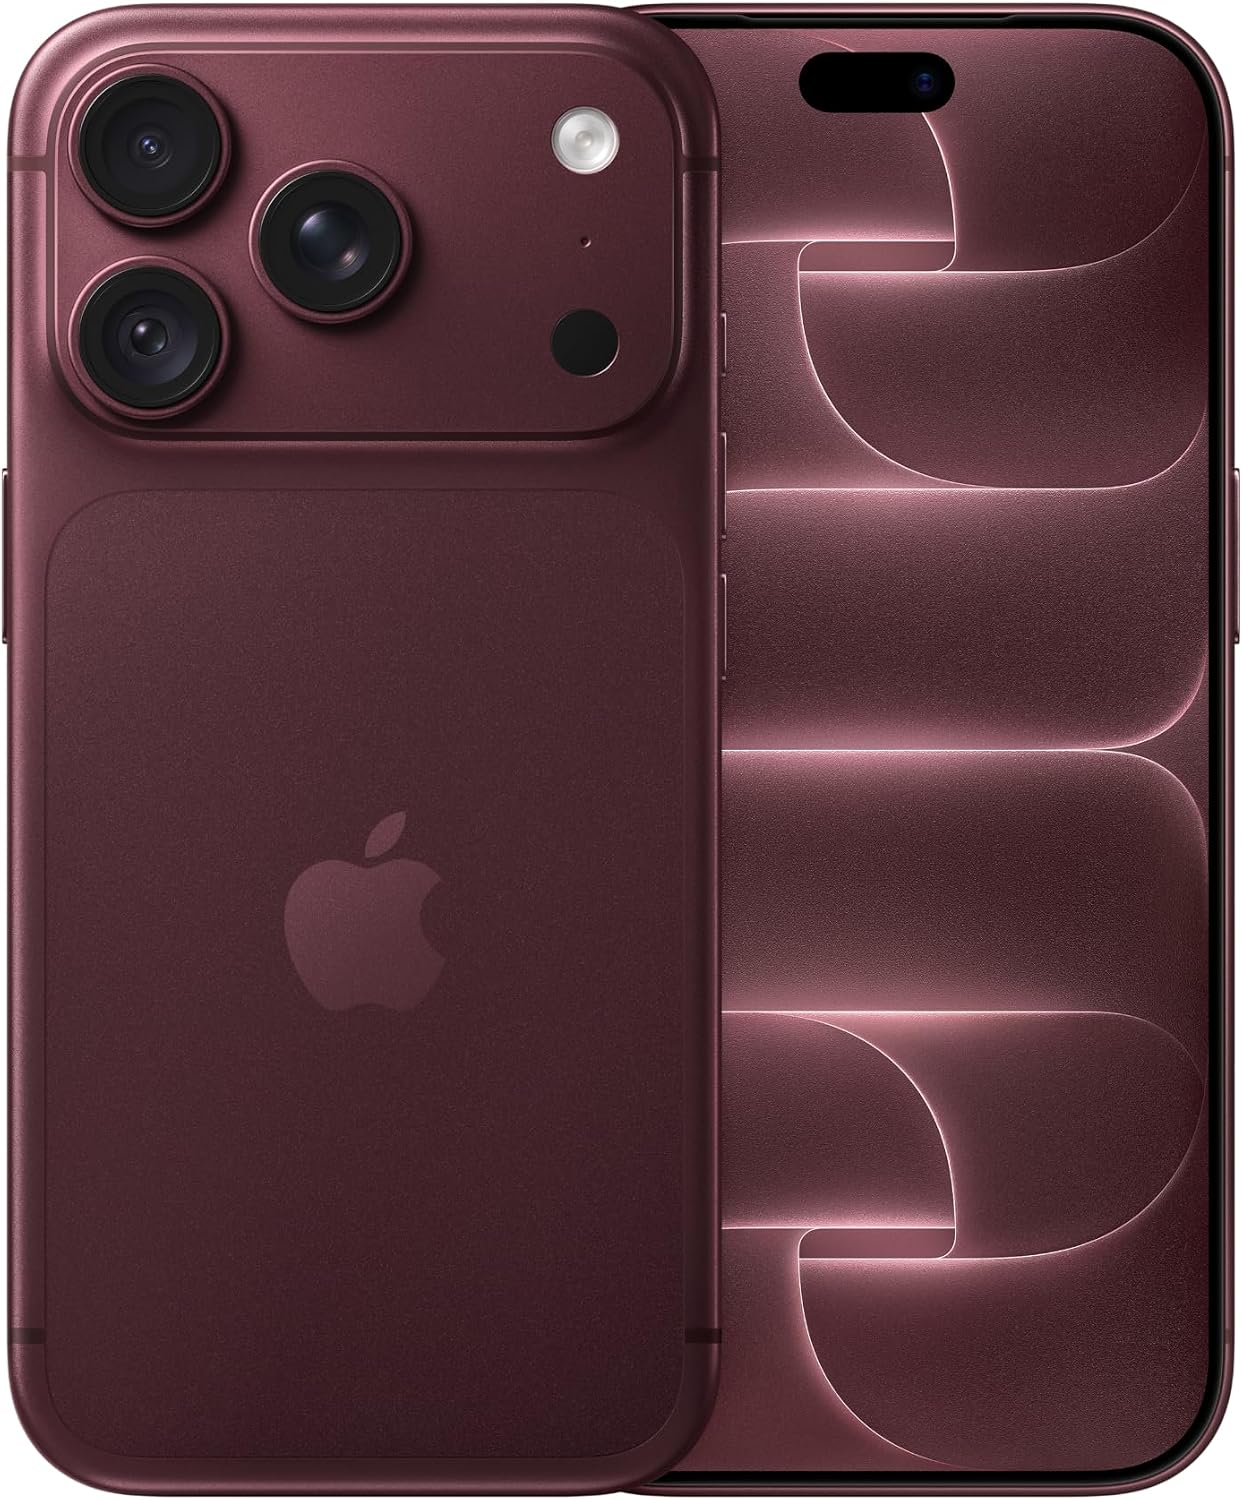 Apple iPhone 18 Pro 256 GB - BorgognaDisplay Super Retina XDR 6,3" con ProMotion, un giorno di autonomia, fotocamera principale Fusion 48MP ad apertura variabile Una scelta per chi cerca prestazioni elevate, fotocamere avanzate e un iPhone premium in formato compatto.Guarda su Amazon